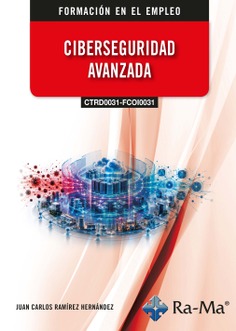

(CTRD0031/ FCOI0031) Ciberseguridad avanzada
Juan Carlos Ramírez Hernández
La ciberseguridad actual exige mucho más que conocer herramientas o reaccionar ante un incidente. Requiere comprender las amenazas, anticipar los ataques y construir una estrategia de defensa capaz de proteger sistemas, redes, aplicaciones, datos e infraestructuras críticas.
Ciberseguridad avanzada y defensa integral ofrece una formación completa y práctica para desarrollar estas capacidades. A lo largo de la obra se estudian los fundamentos de la seguridad avanzada, la construcción de redes defendibles, el endurecimiento de sistemas, el análisis de malware, la seguridad de aplicaciones y servicios web, la gestión de vulnerabilidades y el hacking ético.
El contenido avanza hacia ámbitos profesionales como SOC, SIEM, EDR/XDR, inteligencia de amenazas, threat hunting, respuesta a incidentes y análisis forense, integrando las perspectivas ofensiva y defensiva mediante ejercicios de Red Team, Blue Team y Purple Team. El enfoque se apoya además en marcos y estándares de referencia como MITRE ATT&CK, NIST CSF, ISO/IEC 27001 y ENS.
Con un planteamiento orientado a situaciones profesionales, el libro permite comprender no solo qué controles aplicar, sino cómo relacionarlos para prevenir, detectar, contener y responder ante un ciberataque.
El e-book de esta obra es accesible y cumple con la norma WCAG 2.2 nivel AAA.
- Escritor
- Juan Carlos Ramírez Hernández
- Colección
- Formación en el Empleo (Especialidades Formativas)
- Materia
- Seguridad informática
- Idioma
- Castellano
- EAN
- 9791388334849
- ISBN
- 979-13-88334-84-9
- Depósito legal
- M-25262-2026
- Ancho
- 17 cm
- Alto
- 24 cm
- Edición
- 1
Disponibilidad
Novedad. Próxima publicaciónÍndice de contenido
CAPÍTULO 1. FUNDAMENTOS DE CIBERSEGURIDAD AVANZADA
1.1 EL PANORAMA DE AMENAZAS ACTUAL
1.1.1 Evolución del adversario: de los script kiddies a los actores patrocinados por estados
1.1.2 Taxonomía de ataques: motivaciones, vectores y efectos
1.1.3 El sector como factor de riesgo: amenazas específicas por industria
1.2 MARCOS DE REFERENCIA EN CIBERSEGURIDAD
1.2.1 MITRE ATT&CK: tácticas, técnicas y procedimientos
1.2.2 NIST Cybersecurity Framework: identificar, proteger, detectar, responder y recuperar.
1.2.3 ISO/IEC 27001 y el Sistema de Gestión de Seguridad de la Información
1.2.4 ENS: el Esquema Nacional de Seguridad en el contexto español
1.3 GESTIÓN DEL RIESGO EN CIBERSEGURIDAD
1.3.1 El ciclo de gestión del riesgo: identificar, analizar, evaluar y tratar
1.3.2 Análisis de impacto en el negocio y activos críticos
1.3.3 Indicadores de riesgo y métricas del programa de seguridad
1.4 ARQUITECTURA DE UN PROGRAMA DE SEGURIDAD MADURO
1.4.1 Defensa en profundidad: capas de controles preventivos, detectivos y correctivos.
1.4.2 El modelo de tres líneas de defensa
1.4.3 Security by design y privacy by design
1.5 MARCO LEGAL Y ÉTICO DE LA CIBERSEGURIDAD
1.5.1 Marco jurídico europeo y español: RGPD, NIS2, ENS y Código Penal
1.5.2 Ética profesional: divulgación responsable y límites del hacking ético
CAPÍTULO 2. CONSTRUIR UNA RED DEFENDIBLE
2.1 DEL DIAGRAMA DE RED A LA SUPERFICIE DE ATAQUE
2.2 SEGMENTACIÓN POR FUNCIÓN Y NIVEL DE CONFIANZA
2.2.1 VLANs y zonas de seguridad
2.2.2 Microsegmentación y perímetros internos
2.3 FIREWALL DE NUEVA GENERACIÓN
2.3.1 Inspección profunda de paquetes y perfiles de aplicación
2.3.2 Diseño de reglas y matrices de acceso
2.3.3 Errores frecuentes de configuración
2.4 SISTEMAS DE DETECCIÓN Y PREVENCIÓN DE INTRUSIONES
2.4.1 Detección por firma, por anomalía y por comportamiento
2.4.2 Posicionamiento en la red y ajuste de falsos positivos
2.5 VPN Y ACCESO REMOTO SEGURO
2.5.1 Topologías site-to-site y cliente-servidor
2.5.2 Acceso de confianza cero (ZTNA) como evolución del perímetro
2.6 REDES INALÁMBRICAS
2.6.1 Vulnerabilidades de Wi-Fi 6 y 6E
2.6.2 Configuración segura de puntos de acceso
2.6.3 Detección de rogue APs y ataques de desautenticación
2.7 ATAQUES DE DENEGACIÓN DE SERVICIO Y SU MITIGACIÓN
2.7.1 Tipos de DDoS: volumétrico, de protocolo y de capa de aplicación
2.7.2 Técnicas de mitigación en red propia y servicios cloud
2.8 COMPROBACIÓN DEL DISEÑO
2.8.1 Pruebas de conectividad y análisis de flujos reales
2.8.2 Revisión de reglas activas frente al diseño previsto
CAPÍTULO 3. ADMINISTRACIÓN SEGURA DE SISTEMAS
3.1 SUPERFICIE DE EXPOSICIÓN DEL SISTEMA
3.1.1 Servicios, cuentas y permisos innecesarios
3.1.2 Configuraciones inseguras por defecto
3.1.3 Inventario técnico y clasificación de activos
3.2 BASTIONADO EN WINDOWS
3.2.1 Políticas de grupo y GPO de seguridad
3.2.2 Windows Defender Credential Guard, LAPS y control de cuentas
3.2.3 Auditoría de eventos y registro centralizado
3.3 BASTIONADO EN LINUX
3.3.1 Gestión de sudo, PAM y controles de acceso obligatorio
3.3.2 SSH endurecido, fail2ban y registro del sistema
3.3.3 Servicios de infraestructura: DNS, NTP y protocolos de red seguros
3.4 SERVICIOS DE INFRAESTRUCTURA
3.4.1 Active Directory: delegación de control y protección de cuentas privilegiadas
3.4.2 PKI interna y gestión de certificados
3.5 MANTENIMIENTO Y TRAZABILIDAD
3.5.1 Gestión de parches: ciclos, priorización y ventanas de mantenimiento
3.5.2 Copias de seguridad verificadas y pruebas de restauración
3.5.3 Control de cambios y trazabilidad de configuraciones
3.5.4 Identidades, registros y rutas de privilegio
3.5.5 Puestos, datos y plataformas de ejecución
CAPÍTULO 4. MALWARE AVANZADO Y AMENAZAS PERSISTENTES
4.1 TAXONOMÍA DEL MALWARE MODERNO
4.1.1 Ransomware: cifrado, exfiltración y doble extorsión
4.1.2 Spyware, adware y troyanos de acceso remoto
4.1.3 Malware en dispositivos móviles e IoT
4.2 AMENAZAS PERSISTENTES AVANZADAS
4.2.1 Ciclo de vida de una APT: reconocimiento, acceso inicial, persistencia y movimiento lateral
4.2.2 Técnicas de evasión: ofuscación, empaquetadores y living-off-the-land
4.2.3 Grupos de amenaza documentados y sus TTPs en MITRE ATT&CK
4.3 ANÁLISIS DE MUESTRAS
4.3.1 Análisis estático: desensamblado, cadenas y metadatos
4.3.2 Análisis dinámico en sandbox: comportamiento en ejecución
4.3.3 Entorno de análisis aislado: configuración y herramientas
4.4 PROTECCIÓN Y RECUPERACIÓN
4.4.1 Estrategias de detección con antimalware de nueva generación
4.4.2 Contención, erradicación y restauración de sistemas comprometidos
4.5 INDICADORES DE COMPROMISO Y THREAT HUNTING
4.5.1 Indicadores y detecciones basadas en comportamiento
4.5.2 Familias, infraestructura y distribución
4.5.3 Transferencia de hallazgos a la defensa
CAPÍTULO 5. SEGURIDAD EN APLICACIONES WEB
5.1 LAS VULNERABILIDADES MÁS EXPLOTADAS
5.1.1 OWASP Top 10: análisis técnico de cada categoría
5.1.2 Inyección SQL: variantes, extracción de datos y evasión de filtros
5.1.3 XSS reflejado, almacenado y DOM-based
5.1.4 CSRF, SSRF y vulnerabilidades de deserialización
5.2 VULNERABILIDADES EN APIS
5.2.1 APIs REST: exposición de datos y control de acceso
5.2.2 GraphQL: introspección, batching y BOLA
5.3 DESARROLLO SEGURO
5.3.1 SSDLC: puntos de control de seguridad en el ciclo de vida
5.3.2 SAST, DAST y SCA en el pipeline de CI/CD
5.4 CRIPTOGRAFÍA APLICADA A APLICACIONES WEB
5.4.1 Cifrado simétrico y asimétrico: casos de uso y errores frecuentes
5.4.2 TLS: versiones, configuración segura y certificados
5.4.3 Autenticación multifactor y gestión de sesiones
5.5 PRUEBAS DE PENETRACIÓN SOBRE APLICACIONES WEB
5.5.1 Metodología: reconocimiento, mapeo, explotación y documentación
5.5.2 Burp Suite, OWASP ZAP y validación de controles
5.6 CONTROLES TRANSVERSALES Y CASOS DE ABUSO
5.6.1 Rutas, ficheros y lógica de negocio
5.6.2 APIs, identidades y secretos.
5.6.3 Navegador y canales persistentes
5.6.4 Exposición, caché y aislamiento
CAPÍTULO 6. NORMATIVA, GESTIÓN DE RIESGOS Y CUMPLIMIENTO
6.1 MARCO LEGAL ESPAÑOL Y EUROPEO
6.1.1 RGPD y LOPDGDD: obligaciones técnicas y organizativas
6.1.2 Esquema Nacional de Seguridad
6.1.3 Directiva NIS2 y normativa sectorial
6.2 ESTÁNDARES DE SEGURIDAD
6.2.1 ISO/IEC 27001 y familia ISO 27000
6.2.2 NIST Cybersecurity Framework: funciones e implementación
6.3 ANÁLISIS Y GESTIÓN DE RIESGOS
6.3.1 Metodología MAGERIT
6.3.2 OCTAVE y NIST RMF
6.3.3 Elaboración de políticas y planes de seguridad
6.3.4 Auditorías internas y evidencias de cumplimiento
6.3.5 Gobernanza integrada, métricas y trazabilidad
6.4 ÉTICA Y RESPONSABILIDAD PROFESIONAL EN CIBERSEGURIDAD
CAPÍTULO 7. RECONOCIMIENTO Y ANÁLISIS DE VULNERABILIDADES
7.1 RECONOCIMIENTO PASIVO
7.1.1 OSINT: fuentes abiertas, Shodan, Censys y operadores avanzados de Google
7.1.2 Maltego y análisis de relaciones entre entidades
7.1.3 Footprinting de dominios, correo e infraestructura expuesta
7.1.4 Fuentes complementarias y protección de la información
7.2 RECONOCIMIENTO ACTIVO
7.2.1 Escaneo de hosts y puertos con Nmap: técnicas y opciones avanzadas
7.2.2 Detección de versiones y sistemas operativos
7.2.3 Enumeración: usuarios, recursos y rutas expuestas
7.2.4 Ampliación controlada de la enumeración
7.3 ANÁLISIS DE VULNERABILIDADES
7.3.1 CVE y CVSS: interpretación y limitaciones de la puntuación base
7.3.2 Nessus y OpenVAS: configuración, perfiles y falsos positivos
7.3.3 Priorización según contexto, exposición y criticidad del activo
7.3.4 Del hallazgo al cierre verificable
7.3.5 Cobertura en entornos y activos especiales
7.4 VALIDACIÓN Y EXPLOTACIÓN CONTROLADA
7.4.1 Metasploit Framework: módulos, payloads y sesiones
7.4.2 Exploits públicos: búsqueda, adaptación y uso responsable
7.4.3 Prueba de concepto sin impacto: demostración sin daño
CAPÍTULO 8. TÉCNICAS DE ATAQUE Y HACKING ÉTICO
8.1 MARCO ÉTICO Y METODOLÓGICO
8.1.1 Código de ética y legalidad de las pruebas
8.1.2 Tipos de auditoría: caja negra, gris y blanca
8.1.3 Fases de una auditoría: PTES y OSSTMM
8.1.4 Planificación, alcance y modalidades de colaboración
8.2 ATAQUES A LA AUTENTICACIÓN Y LA IDENTIDAD
8.2.1 Ingeniería social: phishing, vishing y pretexting
8.2.2 Ataques a contraseñas: fuerza bruta, diccionario y credential stuffing
8.2.3 Pass-the-Hash, Pass-the-Ticket y Kerberoasting
8.2.4 MFA, recuperación de cuentas e identidad federada
8.3 ATAQUES DE RED
8.3.1 Sniffing pasivo y activo: Wireshark y Ettercap
8.3.2 Man-in-the-middle: ARP spoofing, SSL stripping y HTTPS downgrade
8.3.3 Secuestro de sesión y ataques DoS selectivos
8.3.4 Verificación de detección y uso defensivo de honeypots
8.3.5 Validación de servicios y controles de red
8.4 ESCALADA DE PRIVILEGIOS Y MOVIMIENTO LATERAL
8.4.1 Escalada local en Windows y Linux
8.4.2 Movimiento lateral en redes corporativas
8.4.3 Pivoting y tunelización
8.4.4 Directorio, acceso privilegiado e infraestructura de gestión
8.5 ATAQUES A PLATAFORMAS ESPECÍFICAS
8.5.1 Hacking de redes inalámbricas: WPA2, WPS y evil twin
8.5.2 Ataques a entornos cloud: configuraciones erróneas e IAM
8.5.3 Ataques a plataformas móviles e IoT
8.5.4 Infraestructura especializada y servicios compartidos
8.6 INFORME DE AUDITORÍA
8.6.1 Estructura del informe técnico y ejecutivo
8.6.2 Clasificación de hallazgos y evidencias
8.6.3 Recomendaciones de remediación y plan de reprueba
8.6.4 Evidencia, comunicación y mejora defensiva
CAPÍTULO 9. VISIBILIDAD Y OPERACIONES DEFENSIVAS
9.1 ARQUITECTURA DE LOGGING Y FUENTES DE DATOS
9.1.1 Fuentes de datos de seguridad: qué registrar y por qué
9.1.2 Syslog, Windows Event Forwarding y agentes de recolección
9.1.3 Normalización, correlación y retención de logs
9.2 SISTEMAS SIEM
9.2.1 Arquitectura y casos de uso de detección
9.2.2 Escritura de reglas y reducción de falsos positivos
9.2.3 Gestión de alertas e investigación de incidentes
9.3 DETECCIÓN Y RESPUESTA EN ENDPOINTS (EDR/XDR)
9.3.1 Telemetría de endpoint: procesos, ficheros, red y registro
9.3.2 Detección basada en comportamiento y modelos ML
9.3.3 XDR: correlación de señales de múltiples capas
9.4 INTELIGENCIA DE AMENAZAS OPERATIVA
9.4.1 Feeds, formatos y plataformas TIP
9.4.2 Integración de la inteligencia con los controles de detección
9.5 THREAT HUNTING PROACTIVO
9.5.1 Metodología: hipótesis, fuentes de datos y técnicas
9.5.2 Herramientas: consultas en EDR, SIEM y análisis forense
9.6 MONITORIZACIÓN CONTINUA DE LA POSTURA DE SEGURIDAD
CAPÍTULO 10. GESTIÓN DE INCIDENTES Y ANÁLISIS FORENSE
10.1 CICLO DE VIDA DE LA RESPUESTA A INCIDENTES
10.1.1 Preparación: equipo, procesos y herramientas
10.1.2 Detección y triaje: clasificación y priorización
10.1.3 Contención, erradicación y recuperación
10.1.4 Lecciones aprendidas y mejora continua
10.2 FUNDAMENTOS DEL ANÁLISIS FORENSE DIGITAL
10.2.1 Principios forenses: volatilidad, integridad y cadena de custodia
10.2.2 Adquisición de evidencias: memoria, disco y red
10.2.3 Análisis forense de memoria con Volatility
10.3 ANÁLISIS FORENSE DE SISTEMAS
10.3.1 Artefactos de Windows: registro, prefetch y Event Log
10.3.2 Análisis de logs de aplicación y correlación temporal
10.3.3 Análisis forense en Linux
10.4 ANÁLISIS DE TIPOS ESPECÍFICOS DE INCIDENTE
10.4.1 Ransomware: contención, recuperación y negociación
10.4.2 Compromiso de credenciales y movimiento lateral
10.4.3 Exfiltración de datos: identificación, alcance y notificación
10.5 COMUNICACIÓN Y COORDINACIÓN DURANTE EL INCIDENTE
CAPÍTULO 11. TENDENCIAS Y ENTORNOS EMERGENTES
11.1 SEGURIDAD EN ENTORNOS CLOUD
11.1.1 Modelos de responsabilidad compartida en IaaS, PaaS y SaaS
11.1.2 Configuraciones erróneas más frecuentes en AWS, Azure y GCP
11.1.3 GCP
11.1.4 CASB, CSPM y herramientas nativas de seguridad cloud
11.2 SEGURIDAD EN IOT Y SISTEMAS INDUSTRIALES
11.2.1 Superficie de ataque en dispositivos IoT: firmware, protocolos y exposición
11.2.2 ICS y SCADA: particularidades y vectores de ataque relevantes
11.3 ZERO TRUST Y SASE
11.3.1 Principios de Zero Trust: verificación continua y mínimo privilegio
11.3.2 SASE: convergencia de red y seguridad en el borde
11.4 INTELIGENCIA ARTIFICIAL EN CIBERSEGURIDAD
11.4.1 IA aplicada a la detección y respuesta automatizada
11.4.2 Ataques con IA: generación de phishing y evasión de modelos de detección
11.5 FORMACIÓN CONTINUA Y RECURSOS PROFESIONALES
11.5.1 Certificaciones del sector: CEH, OSCP, CISSP y equivalencias
11.5.2 Recursos para mantenerse actualizado: fuentes,
comunidades y laboratorios
CAPÍTULO 12. EJERCICIO DE DEFENSA Y ATAQUE COORDINADOS
12.1 DISEÑO DEL ESCENARIO
12.1.1 Organización ficticia: activos críticos, topología y usuarios
12.1.2 Amenaza simulada: perfil del atacante y vector de entrada
12.1.3 Reglas de enfrentamiento y criterios de éxito para cada equipo
12.2 RED TEAM: LA CADENA DE ATAQUE
12.2.1 Reconocimiento e inteligencia sobre el objetivo
12.2.2 Acceso inicial, persistencia y escalada de privilegios
12.2.3 Movimiento lateral, exfiltración y efecto sobre el objetivo
12.2.4 Registro de acciones y construcción del informe ofensivo
12.3 BLUE TEAM: DETECCIÓN Y RESPUESTA
12.3.1 Monitorización durante el ejercicio: alertas y falsos negativos
12.3.2 Detección del incidente y decisiones de contención
12.3.3 Erradicación, recuperación y análisis post-incidente
12.4 PURPLE TEAM: CONTRASTE Y MEJORA
12.4.1 Sesión conjunta de revisión: acciones del Red Team frente a detecciones del Blue Team
12.4.2 Identificación de brechas en controles y en visibilidad
12.4.3 Ajuste de reglas, procedimientos y lecciones aprendidas aplicadas
CUESTIONARIOS AUTOEVALUACIÓN
MATERIAL ADICIONAL
Libros relacionados
Seguridad Informática. Básico
Blockchain. El modelo descentralizado hacia la economía digital
(IFCT0040) Introducción al Hacking Ético Certificación EHA
(FCOI26) Seguridad y Civismo en el Entorno Digital. Nivel Avanzado
Hacking con Ingeniería Social. Técnicas para hackear humanos
Firewall. La seguridad de la banda ancha
(IFCT101PO) Planificación de las seguridad informática en la empresa
Análisis forense informático
(IFCT100PO) Seguridad de los sistemas informáticos y de comunicación
Técnicas Criptográficas de Protección de Datos (3ª Edición actualizada)