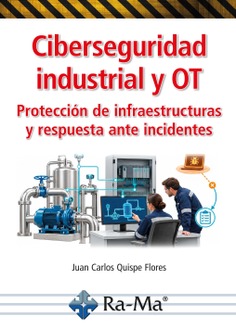

Ciberseguridad industrial y OT. Protección de infraestructuras y respuesta ante incidentes
Juan Carlos Quispe Flores
Las instalaciones industriales dependen de sistemas digitales capaces de controlar procesos físicos, mantener la producción y proteger servicios esenciales. Esta conexión entre tecnología y operación exige una ciberseguridad distinta de la
aplicada en los entornos corporativos.
Ciberseguridad industrial y OT ofrece una guía completa para comprender, evaluar y proteger redes, equipos y aplicaciones de tecnología operacional. La obra explica el funcionamiento de SCADA, DCS, PLC, HMI, estaciones de ingeniería, protocolos industriales y dispositivos IIoT, y analiza los riesgos derivados de la convergencia entre TI y OT, los accesos remotos, los proveedores y los sistemas heredados.
A lo largo de sus capítulos, el lector aprenderá a inventariar activos, aplicar controles compensatorios, gestionar vulnerabilidades, monitorizar comunicaciones y responder a incidentes sin comprometer la seguridad del proceso. También se estudian ISA/IEC 62443, NIST CSF, NIST SP 800-82 y NIS2 como referencias para organizar riesgos, responsabilidades y evidencias.
Con actividades prácticas, casos documentados y proyectos integrales, este manual transforma los principios de ciberseguridad en decisiones aplicables a plantas en funcionamiento. Su enfoque combina rigor técnico, seguridad operacional, gobernanza y aplicación práctica. Está dirigido a profesionales de automatización, mantenimiento, ingeniería, TI y seguridad que necesitan colaborar para aumentar
la resiliencia industrial.
El e-book de esta obra es accesible y cumple con la norma WCAG 2.2 nivel AAA.
- Escritor
- Juan Carlos Quispe Flores
- Materia
- Seguridad informática
- Idioma
- Castellano
- EAN
- 9791388334863
- ISBN
- 979-13-88334-86-3
- Depósito legal
- M-25982-2026
- Ancho
- 17 cm
- Alto
- 24 cm
- Edición
- 1
- Fecha publicación
- 16-10-2026
Disponibilidad
Novedad. Próxima publicaciónÍndice de contenido
CAPÍTULO 1. FUNDAMENTOS DE CIBERSEGURIDAD INDUSTRIAL Y OT
1.1 EL ENTORNO OT Y LA CIBERSEGURIDAD INDUSTRIAL
1.1.1 Qué son IT, OT, ICS y sistemas ciberfísicos
1.1.2 SCADA, DCS, PLC, HMI y estaciones de ingeniería
1.1.3 Disponibilidad, integridad, confidencialidad y safety
1.2 CONVERGENCIA IT/OT E INDUSTRIA 4.0
1.2.1 Integración entre planta y sistemas corporativos
1.2.2 IIoT, edge y servicios conectados
1.2.3 Nuevas superficies de exposición
1.3 SECTORES E INFRAESTRUCTURAS INDUSTRIALES
1.3.1 Manufactura y procesos industriales
1.3.2 Energía, agua, transporte y servicios esenciales
1.3.3 Infraestructuras críticas
QUÉ DEBES RECORDAR
ACTIVIDAD
CAPÍTULO 2. CUANDO LA PLANTA SE CONVIERTE EN OBJETIVO
2.1 QUIÉN ATACA UN ENTORNO INDUSTRIAL
2.1.1 Cibercrimen, espionaje y actores vinculados a Estados
2.1.2 Sabotaje, extorsión y motivaciones económicas
2.1.3 Personal interno, contratistas y errores con consecuencias
2.2 POR DÓNDE EMPIEZA REALMENTE UN ATAQUE
2.2.1 El salto desde IT hacia OT
2.2.2 Accesos remotos, mantenimiento y credenciales olvidadas
2.2.3 Proveedores y cadena de suministro
2.3 EL PROBLEMA DE LOS SISTEMAS QUE ENVEJECEN EN PRODUCCIÓN
2.3.1 Sistemas operativos y firmware fuera de soporte
2.3.2 Protocolos y servicios concebidos sin seguridad
2.3.3 Parchear cuando detener la planta no es una opción
2.4 DEL ACCESO INICIAL AL DAÑO FÍSICO
2.4.1 Reconocimiento y movimiento lateral
2.4.2 Manipulación de HMI, PLC y estaciones de ingeniería
2.4.3 Ransomware, pérdida de visibilidad y parada del proceso
QUÉ DEBES RECORDAR
ACTIVIDAD
CAPÍTULO 3. DISEÑAR UNA ARQUITECTURA OT QUE PUEDA DEFENDERSE
3.1 ANTES DE SEGMENTAR: ENTENDER CÓMO FUNCIONA LA PLANTA
3.1.1 Activos, flujos y dependencias
3.1.2 Qué comunicaciones son realmente necesarias
3.1.3 Del diagrama de ingeniería al mapa de seguridad
3.2 PURDUE COMO PUNTO DE PARTIDA, NO COMO DOGMA
3.2.1 Proceso, control y supervisión
3.2.2 Operaciones de planta y servicios compartidos
3.2.3 Sistemas corporativos, nube y conexiones externas
3.3 ZONAS, CONDUITS Y FRONTERAS DE CONFIANZA
3.3.1 Separar IT y OT con criterio
3.3.2 La DMZ industrial y sus servicios
3.3.3 Segmentación interna y activos de alta criticidad
3.4 LAS CONEXIONES DIFÍCILES
3.4.1 Acceso de fabricantes e integradores
3.4.2 Administración remota y estaciones de salto
3.4.3 Transferencia controlada de ficheros y datos
3.5 CONTROLES QUE DEBEN SOBREVIVIR A LA REALIDAD OPERATIVA
3.5.1 Cortafuegos industriales y filtrado por protocolo
3.5.2 IDS, sensores y control de acceso
3.5.3 Alta disponibilidad y diseño tolerante a fallos
QUÉ DEBES RECORDAR
ACTIVIDAD: DISEÑAR LA SEGMENTACIÓN DE UNA PLANTA
CAPÍTULO 4. EL LENGUAJE DE LA PLANTA: REDES Y PROTOCOLOS INDUSTRIALES
4.1 UNA RED INDUSTRIAL NO SE COMPORTA COMO UNA RED DE OFICINA
4.1.1 Determinismo, latencia y disponibilidad
4.1.2 Ethernet industrial y topologías habituales
4.2 MODBUS: SENCILLO, EXTENDIDO Y DIFÍCIL DE IGNORAR
4.2.1 Modbus RTU y Modbus TCP
4.2.2 Funciones, tramas y operaciones críticas
4.2.3 Qué puede observar y manipular un atacante
4.3 OPC UA Y LA EVOLUCIÓN HACIA COMUNICACIONES MÁS SEGURAS
4.3.1 Arquitectura y modelo de información
4.3.2 Certificados, autenticación y cifrado
4.4 EL ECOSISTEMA QUE CONVIVE EN UNA PLANTA MODERNA
4.4.1 PROFINET y EtherNet/IP
4.4.2 MQTT, gateways e IIoT
4.4.3 Edge, nube industrial y nuevos puntos de exposición
4.5 INSPECCIONAR TRÁFICO SIN ROMPER EL PROCESO
4.5.1 Captura pasiva
4.5.2 Identificación de patrones anómalos
QUÉ DEBES RECORDAR
ACTIVIDAD: ANALIZAR Y PROTEGER UN FLUJO INDUSTRIAL
CAPÍTULO 5. PROTEGER LO QUE NO SE PUEDE APAGAR
5.1 EL INVENTARIO COMO HERRAMIENTA DE SEGURIDAD
5.1.1 Qué hay realmente conectado
5.1.2 Propietario, función, versión y criticidad
5.1.3 Dependencias que no aparecen en el inventario de TI
5.2 BASTIONADO CON RESTRICCIONES INDUSTRIALES
5.2.1 PLC, HMI y estaciones de ingeniería
5.2.2 Servicios, puertos y configuraciones innecesarias
5.2.3 Listas permitidas y controles compensatorios
5.3 IDENTIDADES CON CAPACIDAD PARA MOVER UNA PLANTA
5.3.1 Operadores, ingenieros y administradores
5.3.2 Cuentas técnicas y credenciales compartidas
5.3.3 Privilegios de terceros y accesos temporales
5.4 VULNERABILIDADES: DECIDIR QUÉ CORREGIR Y CUÁNDO
5.4.1 Descubrimiento pasivo frente a escaneo activo
5.4.2 Evaluar el riesgo más allá del CVSS
5.4.3 Ventanas de mantenimiento y aceptación del riesgo
5.5 PODER VOLVER ATRÁS
5.5.1 Copias de lógica, configuraciones y firmware
5.5.2 Restauración probada
5.5.3 USB y soportes extraíbles
QUÉ DEBES RECORDAR
ACTIVIDAD: PROTEGER UNA CÉLULA OT SIN DETENERLA
CAPÍTULO 6. DEL RIESGO TÉCNICO A LA OBLIGACIÓN DE PROTEGER
6.1 EVALUAR RIESGO EN UN PROCESO FÍSICO
6.1.1 Escenarios en lugar de listas de vulnerabilidades
6.1.2 Impacto en producción, seguridad funcional y medio ambiente
6.1.3 Riesgo residual y decisiones de tratamiento
6.2 IEC 62443 COMO MARCO DE INGENIERÍA
6.2.1 Cómo se organiza la familia de normas
6.2.2 Zonas, conduits y niveles de seguridad
6.2.3 Requisitos para operadores, integradores y fabricantes
6.3 NIST PARA ORDENAR CAPACIDADES Y CONTROLES
6.3.1 Cybersecurity Framework aplicado a OT
6.3.2 NIST SP 800-82 en la práctica
6.4 NIS2 Y EL SALTO DE LA TÉCNICA A LA RESPONSABILIDAD
6.4.1 Gestión de riesgos y medidas exigibles
6.4.2 Incidentes, notificación y responsabilidad de dirección
6.4.3 Proveedores y cadena de suministro
6.5 DEMOSTRAR QUE EL CONTROL EXISTE
6.5.1 Políticas, procedimientos y registros
6.5.2 Evidencias útiles para una auditoría
6.5.3 De la no conformidad al plan de mejora
QUÉ DEBES RECORDAR
ACTIVIDAD: DEL ESCENARIO A LA EVIDENCIA
CAPÍTULO 7. VER LO QUE OCURRE SIN INTERFERIR EN EL PROCESO
7.1 LA OBSERVABILIDAD EMPIEZA ANTES DEL SIEM
7.1.1 Qué registrar en un entorno OT
7.1.2 Logs, eventos y telemetría de red
7.1.3 Sincronización temporal y contexto
7.2 MONITORIZACIÓN PASIVA
7.2.1 TAP, SPAN y sensores
7.2.2 Inventario obtenido desde el tráfico
7.2.3 Construir una línea base de comportamiento
7.3 DETECTAR LO QUE IMPORTA
7.3.1 Cambios de lógica y configuración
7.3.2 Comunicaciones inesperadas
7.3.3 Uso anómalo de cuentas y estaciones
7.4 OT DENTRO DEL SOC
7.4.1 Qué debe conocer un analista de seguridad
7.4.2 Casos de uso y correlación con TI
7.4.3 Inteligencia de amenazas con contexto industrial
7.5 DEL AVISO A UNA DECISIÓN OPERATIVA
7.5.1 Reducir falsos positivos
7.5.2 Escalado hacia ingeniería y operaciones
QUÉ DEBES RECORDAR
ACTIVIDAD: DISEÑAR LA OBSERVABILIDAD DE UNA CELDA OT
CAPÍTULO 8. PREPARARSE PARA EL INCIDENTE ANTES DE QUE OCURRA
8.1 UN PLAN DE RESPUESTA QUE CONOZCA LA PLANTA
8.1.1 Equipo, responsabilidades y autoridad
8.1.2 Qué decisiones no puede tomar solo el equipo de seguridad
8.1.3 Playbooks para escenarios industriales
8.2 CONTENER SIN PROVOCAR UN SEGUNDO INCIDENTE
8.2.1 Aislamiento lógico frente a parada física
8.2.2 Mantener condiciones seguras del proceso
8.2.3 Coordinación con ingeniería y seguridad funcional
8.3 RECUPERAR CON CONFIANZA
8.3.1 Erradicación y validación
8.3.2 Restaurar configuraciones y lógica
8.3.3 Retorno gradual a producción
8.4 CUANDO LA EVIDENCIA TAMBIÉN IMPORTA
8.4.1 Preservación en dispositivos industriales
8.4.2 Cronología y cadena de custodia
8.5 CONTINUIDAD Y CRISIS
8.5.1 Operación degradada y procedimientos manuales
8.5.2 Comunicación interna, externa y regulatoria
8.5.3 Lecciones aprendidas que terminan en cambios reales
QUÉ DEBES RECORDAR
ACTIVIDAD: PREPARAR LA RESPUESTA DE UNA PLANTA
CAPÍTULO 9. GOBERNAR LA CIBERSEGURIDAD EN UNA ORGANIZACIÓN INDUSTRIAL
9.1 TI Y OT NECESITAN UN GOBIERNO COMÚN, NO UN ÚNICO EQUIPO
9.1.1 Propiedad del riesgo
9.1.2 Roles de operaciones, ingeniería, TI y seguridad
9.1.3 Decisiones compartidas
9.2 EL PROVEEDOR FORMA PARTE DE LA SUPERFICIE DE ATAQUE
9.2.1 Requisitos antes de contratar
9.2.2 Accesos durante el servicio
9.2.3 Fin de contrato y retirada de privilegios
9.3 PERSONAS QUE TRABAJAN CON SISTEMAS CRÍTICOS
9.3.1 Formación por función
9.3.2 Cultura de reporte
9.3.3 Contratistas y personal temporal
9.4 SABER SI SE ESTÁ MEJORANDO
9.4.1 Indicadores que sirven para decidir
9.4.2 Revisiones, auditorías y ejercicios
9.4.3 Madurez y hoja de ruta
QUÉ DEBES RECORDAR
ACTIVIDAD: DISEÑAR EL GOBIERNO OT DE UNA PLANTA
CAPÍTULO 10. PROYECTO INTEGRAL: ASEGURAR UNA PLANTA EN
FUNCIONAMIENTO
10.1 EL ENCARGO
10.1.1 Descripción de la planta y del proceso
10.1.2 Restricciones operativas
10.1.3 Objetivos de seguridad
10.2 DIAGNÓSTICO SOBRE UNA INSTALACIÓN VIVA
10.2.1 Inventario y mapa de comunicaciones
10.2.2 Escenarios de riesgo prioritarios
10.2.3 Brechas de arquitectura y operación
10.3 LA ARQUITECTURA OBJETIVO
10.3.1 Zonas y conductos
10.3.2 Accesos remotos y terceros
10.3.3 Monitorización y puntos de control
10.4 SIMULACIÓN DE UN INCIDENTE
10.4.1 Señales iniciales
10.4.2 Decisiones de contención
10.4.3 Recuperación y validación
10.5 ENTREGA A DIRECCIÓN Y OPERACIONES
10.5.1 Hallazgos técnicos
10.5.2 Plan priorizado de inversiones y medidas
10.5.3 Hoja de ruta, responsables e indicadores
QUÉ DEBES RECORDAR
ACTIVIDAD: PREPARAR LA ENTREGA DEL PROYECTO
CAPÍTULO 11. LABORATORIO Y PROYECTO INTEGRAL DE CIBERSEGURIDAD OT.....273
11.1 PLANTEAMIENTO DEL ESCENARIO INDUSTRIAL
11.1.1 Descripción de la instalación, proceso productivo y condiciones de operación
11.1.2 Identificación de sistemas IT, OT e IIoT presentes en el escenario
11.1.3 Restricciones de disponibilidad, seguridad operacional y continuidad
11.2 RECONSTRUCCIÓN DE LA ARQUITECTURA Y DESCUBRIMIENTO DE ACTIVOS
11.2.1 Inventario de PLC, HMI, estaciones de ingeniería, servidores y dispositivos de red
11.2.2 Identificación de protocolos, servicios y flujos de comunicación
11.2.3 Elaboración del mapa de red y clasificación de activos críticos
11.3 DIAGNÓSTICO DE SEGURIDAD DE LA INSTALACIÓN
11.3.1 Revisión de segmentación, accesos y configuraciones
11.3.2 Localización de vulnerabilidades y puntos de exposición
11.3.3 Construcción de escenarios de amenaza y valoración del riesgo
11.3.4 Priorización de los hallazgos según su impacto sobre el proceso industrial.
11.4 REDISEÑO DE LA PROTECCIÓN DE LA PLANTA
11.4.1 Definición de zonas, conductos y fronteras de seguridad
11.4.2 Revisión de la separación IT/OT y de la DMZ industrial
11.4.3 Protección de accesos remotos, mantenimiento y conexiones de terceros
11.4.4 Selección de medidas de hardening y controles compensatorios
11.5 MONITORIZACIÓN DEL ENTORNO Y DETECCIÓN DE ACTIVIDAD ANÓMALA
11.5.1 Selección de puntos de observación y fuentes de telemetría
11.5.2 Construcción de una línea base del comportamiento normal
11.5.3 Identificación de comunicaciones y operaciones fuera de patrón
11.6 SIMULACIÓN DE UN INCIDENTE DE CIBERSEGURIDAD OT
11.6.1 Aparición de los primeros indicadores y análisis inicial
11.6.2 Reconstrucción de la secuencia del incidente
11.6.3 Decisiones de contención sin comprometer el proceso físico
11.6.4 Erradicación, restauración y retorno controlado a producción
11.7 DEL LABORATORIO AL PLAN DE MEJORA
11.7.1 Consolidación de vulnerabilidades, riesgos y evidencias
11.7.2 Medidas inmediatas, actuaciones a medio plazo y mejoras estructurales
11.7.3 Priorización de actuaciones según riesgo, coste y dificultad de implantación
11.7.4 Definición de responsables, plazos e indicadores de
seguimiento
11.8 ENTREGA FINAL DEL PROYECTO
11.8.1 Informe técnico de ciberseguridad de la instalación
11.8.2 Mapa de riesgos y arquitectura OT objetivo
11.8.3 Resumen ejecutivo para dirección y responsables de planta
QUÉ DEBES RECORDAR
ACTIVIDAD
Libros relacionados
(IFCT100PO) Seguridad de los sistemas informáticos y de comunicación

(IFCT155) Blue Team. Seguridad defensiva

Hacking práctico en Internet y redes de ordenadores

Curso de programación Bash Shell
Deep Web. Amenazas y protección en la red oculta. 2ª edición actualizada

Hackers

(IFCT158) Seguridad informática en entornos de teletrabajo
Protección de Datos y Seguridad de la Información

(FCOI04) Blockchain avanzado
Ciberseguridad avanzada y defensa integral